
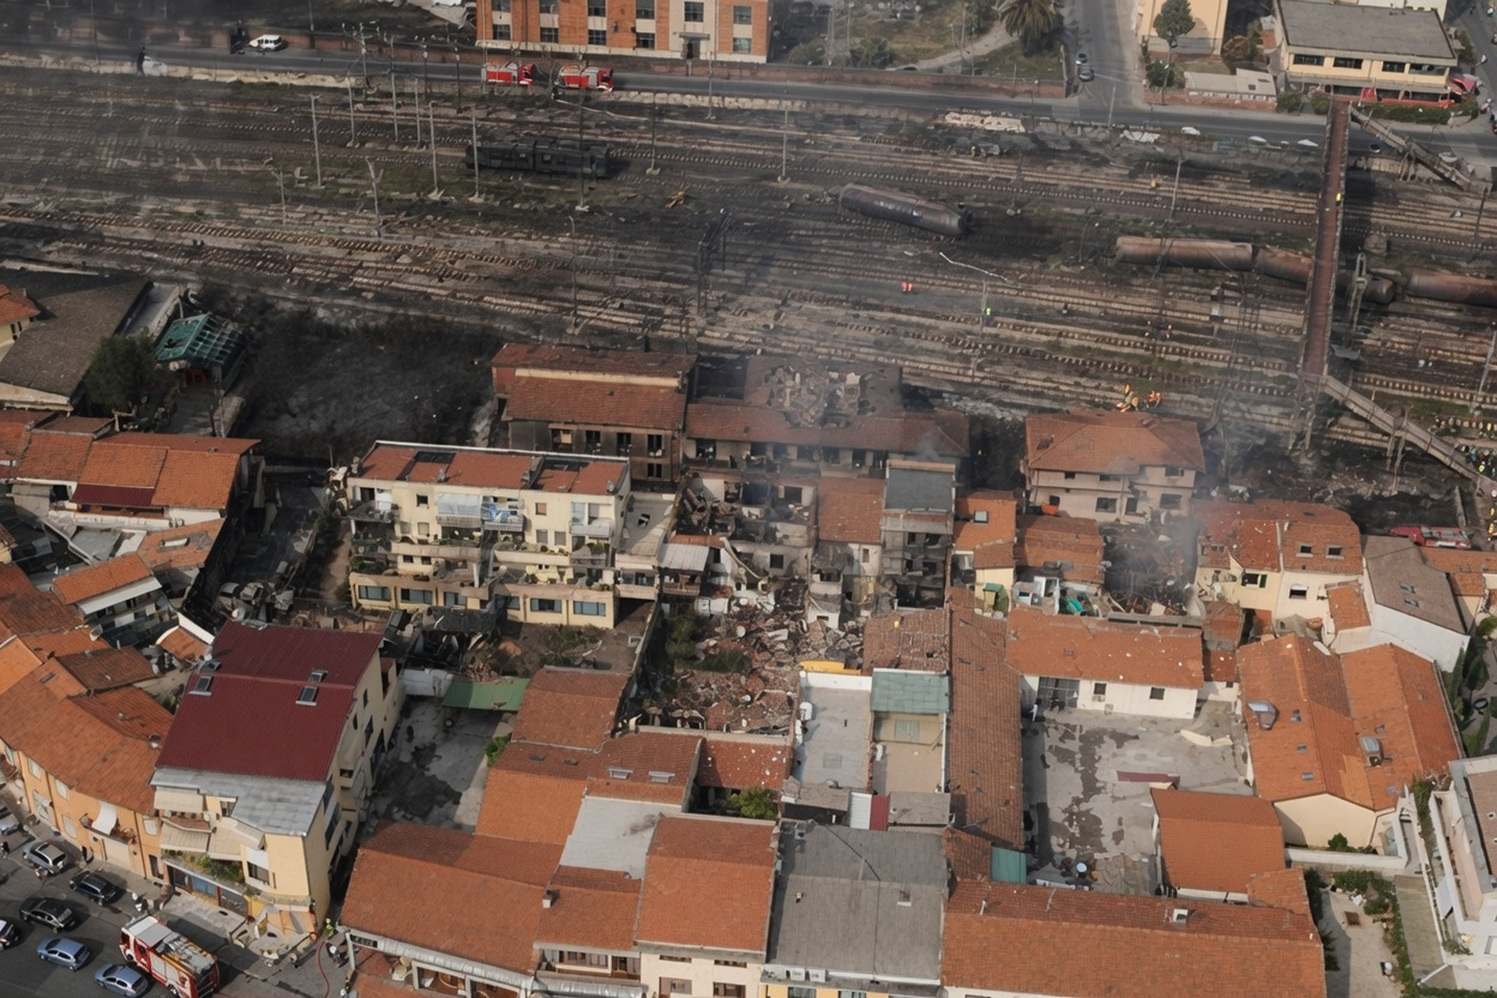
I limiti della responsabilità penale dei vertici aziendali nelle strutture societarie complesse, se a qualcuno sfuggivano, dopo la “sentenza di Viareggio”, appaiono oramai chiare. I presupposti necessari per attribuire a un manager una responsabilità colposa in materia di sicurezza sono l’esistenza di uno specifico obbligo giuridico di impedire l’evento, l’omissione di una condotta concretamente esigibile e il nesso causale tra tale omissione e il fatto verificatosi.
Il 25 giugno 2026, infatti, la quarta sezione penale della Cassazione chiude il caso e conferma la pena di cinque anni per Mauro Moretti, ex Amministratore Delegato di Ferrovie dello Stato e di Rfi, che entra in carcere a settantadue anni per le responsabilità accertate nella causazione dell’evento di Viareggio, su cui non può esserci ambiguità interpretativa. E ciò perché la strage è reale, le responsabilità accertate, il diritto delle famiglie a una verità giudiziaria è sacrosanto.
Gli interrogativi che nascono non riguardano la fattispecie (scontata) se un vertice aziendale debba rispondere delle proprie responsabilità ma quando, per quali atti e con quale nesso tra decisione, potere ed evento. È su questo confine che il “caso Moretti” si rivela qualcosa di più di una vicenda processuale diventa un precedente su cui nel nostro Paese si intende giudicare l’operato delle organizzazioni.
Il rischio che la responsabilità dell’AD di una holding possa trasformarsi, in assenza di obblighi puntuali e di specifici segnali di disfunzione, in una forma di responsabilità legata alla sola posizione gerarchica, è una prospettiva che oltre a sollevare numerosi interrogativi sul principio dell’autonomia operativa delle società controllate offre numerosi spunti di riflessione sul tema della governance societaria e su come permettere alle posizioni di garanzia aziendali di gestire il “rischio organizzativo residuo” soprattutto in questo periodo storico.
Il rischio organizzativo esiste, poiché tutte le organizzazioni sono composte da uomini e donne che possono commettere errori. Un motivo per cui va continuamente gestito un processo di miglioramento costante adottando approcci e metodologie mutuate dai sistemi di gestione che hanno l’obiettivo di definire i criteri con cui valutare il proprio assetto, al fine di verificare l’idoneità, l’adeguatezza e l’efficacia.
Su questo tema si innesta il principio dell’autonomia operativa del management delle società controllate a cui è richiesto di coniugare i livelli di sicurezza con le potenzialità che le nuove tecnologie offrono a ritmo incalzante in tutti i settori della nostra economia e che ovviamente stanno già provocando un profondo cambiamento. Basti pensare alla “industria 4.0” e alle numerose innovazioni tecnologiche che ha introdotto, e alle implicazioni di sicurezza che si stanno ancora man mano perfezionando.) O, ancora, e più recentemente, all’introduzione dell’Intelligenza Artificiale nei processi lavorativi con tutte le perplessità correlate alla sua concreta introduzione dove il dibattito sulla digitalizzazione riguarda, molto, la quantità di posti di lavoro persi o creati e, poco, la loro qualità.
Big data, intelligenza artificiale, robotica avanzata, internet delle cose, dispositivi indossabili e mobili e piattaforme online stanno rivoluzionando le modalità di gestione delle attività lavorative e anche la natura stessa della prestazione di lavoro, e tutto ciò, di conseguenza, introduce delle complessità anche in materia di salute e sicurezza nei luoghi di lavoro con cui il management aziendale deve necessariamente confrontarsi.
A questo proposito – ritornando alla “sentenza di Viareggio” – la “traiettoria” del procedimento è di per sé esemplificativa: In primo grado il Tribunale di Lucca aveva escluso la responsabilità di Moretti come amministratore della holding in quanto «il mero esercizio dei poteri di direzione e coordinamento non basta a fondare una posizione di garanzia». Successivamente la Corte di Appello di Firenze ribaltò la sentenza qualificando l’AD di Ferrovie «amministratore di fatto a tutti i livelli». Infine, lo scorso giugno, la Cassazione, seppure esclude “l’amministrazione di fatto” da parte di Moretti, introduce non una “condotta omissiva”, bensì una “condotta commissiva”, per aver «imposto a livello di gruppo» l’inosservanza della regola cautelare sulla tracciabilità in virtù di una precisa scelta aziendale di risparmio, configurando quindi la formula dell’«esercizio colposo dei poteri di direzione e coordinamento».
Nello stesso processo sono, invece, state assolte alcune figure dell’organigramma più vicine al rischio, quelle cioè deputate a garantire l’idoneità della manutenzione, eliminando di fatto la colpa da chi doveva presidiare lo specifico pericolo, invertendo la logica stessa del giudizio colposo, che la nostra Costituzione vorrebbe ancorato a presupposti precisi che sono il nesso causale, la concreta prevedibilità ed evitabilità dell’evento, l’esistenza di un comportamento alternativo lecito esigibile da quel soggetto.
Ma non si tratta di un caso isolato. Nel luglio 2025 la Cassazione è risalita fino all’amministratore delegato di Autostrade per l’Italia per l’autobus precipitato nel 2013 da un viadotto dell’A16 Napoli-Canosa uccidendo 40 persone. Anche in questo caso i Giudici hanno attribuito al vertice compiti di controllo estremamente penetranti, in un’organizzazione che era invece di tipo multi-datoriale, con direzioni dotate di autonomi poteri di spesa.
In senso opposto, a Pioltello (25 gennaio 2018), dinamica per molti versi gemella di Viareggio, il Tribunale di Milano nel febbraio 2025 fece l’esatto contrario: dopo aver letto l’organigramma dei poteri, riconobbe l’adeguatezza dell’organizzazione decentrata e condannò il solo responsabile dell’unità manutentiva territorialmente competente. Non un colpevole simbolico, ma il garante effettivo del rischio.
Nel nostro Diritto il punto di equilibrio esiste già e riporta alla tristemente nota vicenda della “ThyssenKrupp” risalente al 2008 per cui, nel 2014, la Cassazione a Sezioni Unificate coniò la nozione di «garante per il rischio» affermando il principio di correlazione tra potere e dovere di gestione, dichiarando espressamente di «ricercare responsabilità e non capri espiatori». Su questo principio, soprattutto nelle grandi organizzazioni, è legittimo aspettarsi che la responsabilità penale sia attribuita a chi si trova “concretamente” nella posizione di prevenire l’illecito, non, automaticamente, al vertice aziendale, lontano da quello specifico rischio e legittimato a fare affidamento su un suo delegato se adeguatamente messo in condizione di attivare ogni necessaria misura di prevenzione, protezione e organizzativa.
Il rischio di adottare approcci diversi su vicende simili è di trasformare la posizione apicale in una forma surrettizia di responsabilità oggettiva invece di rispondere se ha governato male il rischio. Un modello che assolve chi sta accanto al pericolo e cerca il colpevole in alto non corregge nulla nella catena reale dei controlli, e quindi non previene i rischi, come invece un’economia che chiede industria, infrastrutture e tecnologia richiede, e scaricare sui vertici la “responsabilità da posizione” scoraggia l’assunzione di responsabilità manageriali di cui il Paese ha bisogno.
Vent’anni di riforme in materia di prevenzione con l’adozione del Testo Unico nel 2008 e in precedenza il decreto 231 sulla responsabilità amministrativa, l’articolo 2381 c.c. che disciplina la nomina, le funzioni e le deleghe del presidente del consiglio di amministrazione nelle società per azioni, oltre alle discipline di settore, hanno prodotto e definito in modo circostanziato una rete capillare di garanti.
Diritto penale e societario, organizzazione d’impresa e tutela della vita, non possono essere considerati compartimenti tra loro separati. Quando il penale legge male la struttura dei poteri costruita dall’azienda, l’intero edificio della prevenzione vacilla e con esso la fiducia di chi quei rischi deve governarli ogni giorno.
L’aspettativa è che la “colpa” venga indirizzata sulle funzioni in cui realmente si concentrano poteri e doveri di valutazione del rischio mediante l’esame di organigrammi, deleghe e procure. L’obbligo del vertice, per ritornare a Viareggio, non può essere il puntuale controllo del singolo carro o della singola barriera, ma l’alta vigilanza e l’avvenuta definizione di un’organizzazione della sicurezza a cui poter fare legittimo affidamento. È il principio che la giurisprudenza già applica all’équipe medica, dove il primario che ha bene organizzato non risponde dell’errore del medico a cui ha affidato il paziente.
Il principio per cui l’attività economica non può di certo prevalere sulla tutela della vita va difeso senza sconti. Tuttavia la tutela della vita non si rafforza spostando la colpa dove è più facile trovarla. Essa si rafforza ancorandola dove il pericolo poteva davvero essere fermato. Cercare il responsabile più in alto, invece di quello più vicino al rischio, non previene il prossimo disastro ma lo prepara.
In quest’ottica si inseriscono i progetti di Enterprise Risk Management (letteralmente Gestione del Rischio Aziendale), che significa implementare nell’organizzazione una struttura coordinata da un Risk Manager in grado di valutare in funzione di specifici scenari di rischio, il rispetto di leggi, regolamenti e pratiche etiche su tutto il perimetro aziendale.
Ing. Rocco Luigi Sassone
Ceo e Risk Manager INGEST


Comments are closed.