
A Brescia la Procura ha aperto un’inchiesta per omicidio colposo dopo la morte di un carpentiere di 40 anni sul tetto di un cantiere nei giorni scorsi nella Bassa bresciana. L’ipotesi è la violazione dell’ordinanza anti-caldo della Regione Lombardia, che vieta i lavori all’aperto nelle ore centrali a rischio termico “alto”. Tre persone sono iscritte nel registro degli indagati. Se il teorema reggerà, il caso andrà a costituire un precedente rilevante in Lombardia. La violazione di un’ordinanza regionale diventerà presupposto di responsabilità penale, non più semplice sanzione amministrativa.
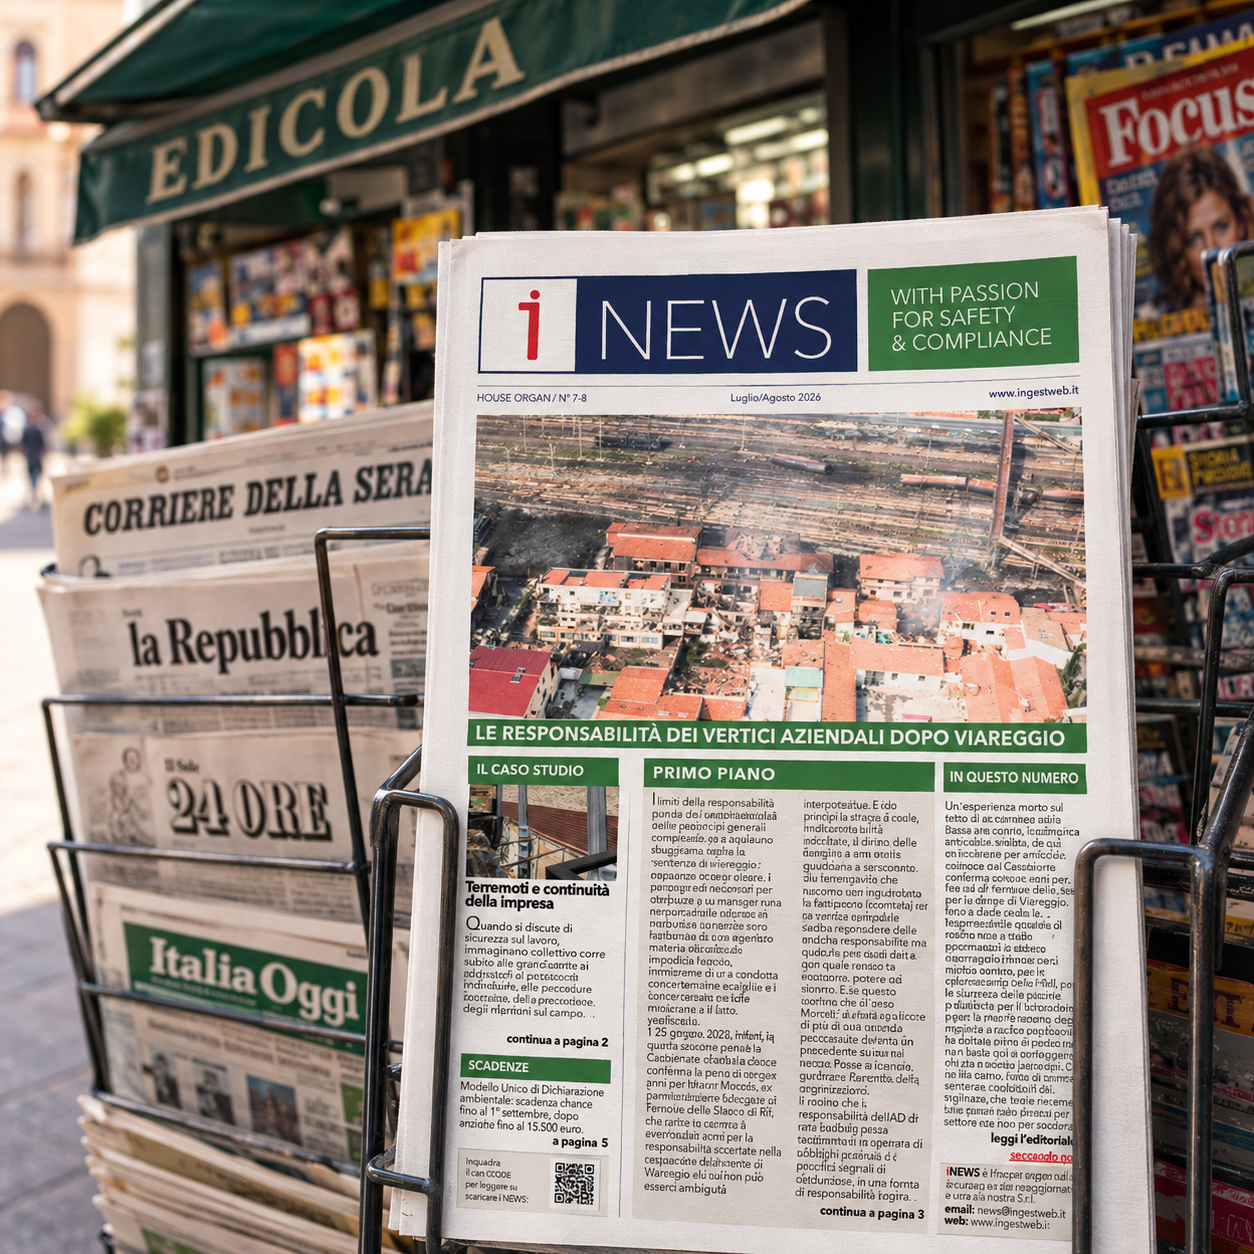
Il 25 giugno 2026 la quarta sezione penale della Cassazione ha confermato la condanna a cinque anni per Mauro Moretti, ex amministratore delegato di Ferrovie dello Stato, per la strage di Viareggio. La Suprema Corte ha escluso l’amministrazione di fatto, ma ha ritenuto configurabile l’esercizio colposo dei poteri di direzione e coordinamento, per aver imposto a livello di gruppo l’inosservanza della regola cautelare sulla tracciabilità, in virtù di una scelta aziendale di risparmio.
I due eventi disegnano lo stesso orizzonte giuridico. Il diritto penale non si ferma al garante che sta accanto al pericolo. Risale al vertice aziendale che ha governato il rischio o che ha omesso di costruire un’organizzazione capace di gestirlo.
A loro volta, caldo estremo, terremoti, cybersecurity, incendi non sono più eventi da amministrare in emergenza quanto, invece, sono variabili strutturali del modello di business. Il loro mancato inserimento nella governance costituisce quindi il nuovo confine della colpa d’impresa.
Vent’anni di riforme, poi, hanno costruito una rete di garanti. La sentenza Thyssen Krupp del 2014 ha coniato la nozione di garante per il rischio, la correlazione tra potere e dovere. Le recenti sentenze della Cassazione, nn. 25729/2025 e 39563/2025, ribadiscono che la delega ex art. 16 D.Lgs. 81/2008 produce effetti esonerativi solo se concretamente efficace, con competenze, poteri decisionali e autonomia di spesa in capo al delegato. La sola attribuzione formale non basta, il datore conserva un obbligo di alta vigilanza.
Sul fronte del committente, l’ordinanza n. 27321/2025 ha chiarito che il dovere di sicurezza si estende a chi affida l’esecuzione di un’opera, quando il rischio era percepibile e le misure inadeguate. La responsabilità si fonda sulla verifica concreta del contributo causale, la scelta dell’impresa, la complessità dei lavori, la possibilità di percepire il pericolo.
Lo stesso principio vale per il rischio sismico. Il D.Lgs. 81/2008, infatti, impone al datore di lavoro di valutarlo nel DVR, non come adempimento formale ma come scelta che intreccia tutela delle persone e continuità d’impresa. La vulnerabilità si misura con l’indice IS-V e con la Perdita Annuale Media, e interventi mirati sui nodi strutturali, dai collegamenti copertura-pilastri ai rinforzi FRP, possono far salire un edificio di una o più classi di rischio. Omettere questa valutazione dal DVR non è una lacuna tecnica, è piuttosto un vuoto di governance dello stesso tipo che la Giurisprudenza citata sanziona altrove.
Una considerazione che vale anche per la cybersecurity. Riguardo le PMI il tema si è spostato dal reparto informatico al tavolo della governance e per i soggetti nel perimetro NIS2 la gestione del rischio informatico è già un obbligo normativo con conseguenze dirette in termini di responsabilità gestionale. Il framework NIST, con le sue cinque funzioni, trasforma la sicurezza da elenco di adempimenti tecnici a ciclo di gestione continua, eppure resta un vuoto se non entra nei processi decisionali del vertice, come una delega priva di poteri reali.
Il rischio algoritmico segue la stessa logica. Il pacchetto attuativo italiano dell’AI Act, approvato in esame preliminare dal Consiglio dei ministri il 10 giugno scorso, stabilisce che le decisioni su costituzione, modifica o cessazione di un rapporto di lavoro, licenziamenti e provvedimenti disciplinari compresi, non potranno fondarsi sul solo trattamento automatizzato. La decisione finale resta riservata a una persona fisica con effettivi poteri decisionali, la stessa distinzione che la giurisprudenza sulla delega di funzioni traccia da anni tra attribuzione formale e potere reale. Anche qui un algoritmo che decide senza un vertice che ne risponde resta un vuoto di governance, non un progresso tecnologico.
I casi drammatici degli incidenti che in quest’anno sono accaduti nelle piscine mostrano, invece, cosa succede quando la responsabilità arriva prima della regola. Dal 1° agosto le piscine pubbliche ora devono dotarsi di sistemi anti-effetto-ventosa, dopo che l’Istituto Superiore di Sanità ha contato 75 vittime dal 2022 ad oggi, oltre la metà delle quali minori di 12 anni. Il ddl quadro che dovrebbe riscrivere l’intera disciplina, con doppio controllo interno ed esterno e sanzioni graduate per il gestore, resta però fermo in Parlamento da un anno. Il Legislatore ha scelto la corsia più rapida per il punto tecnico più urgente, lasciando sul binario ordinario la responsabilità organizzativa del gestore.
Aggiungiamo che altre variabili seguono la stessa logica, senza ancora avere una giurisprudenza dedicata. La Nota DCPREV 14030/2025 impone, ad esempio, di trattare il fotovoltaico su edificio come sistema unico con la copertura e non come componente isolato. La classificazione ATEX di una cabina di decompressione, come quella analizzata in questo numero di iNews, resta il presupposto tecnico per ogni scelta impiantistica successiva. Riguarda i costruttori anche il nodo del Regolamento Macchine, il Digital Omnibus sposta i prodotti già coperti da quella disciplina fuori dall’applicabilità diretta dell’AI Act, ma la Commissione dovrà comunque integrarvi i requisiti di sicurezza per l’alto rischio, spostando la complessità più avanti nel tempo, non riducendola. Allo stesso modo gli incendi di vegetazione, che in questo 2026 hanno bruciato ettari fin dai primi mesi dell’anno, impongono alle imprese con asset esposti una responsabilità che non si esaurisce nell’adempimento minimo.
In questa cornice il Risk Manager non è più un funzionario di staff. È, piuttosto, l’architetto di un Enterprise Risk Management che intreccia responsabilità penale, rischio climatico, tenuta strutturale, continuità informatica e compliance ambientale. L’azienda che non fa questo passo non rischia solo una sanzione. Rischia di non capire più dove sta il confine tra gestione ordinaria e disastro. E quando il confine crolla, come ha insegnato Viareggio, il diritto penale risale fino in cima.
Enzo Fontanarosa
Direttore di iNews
Comments are closed.